Concevoir une boucle de review bornée
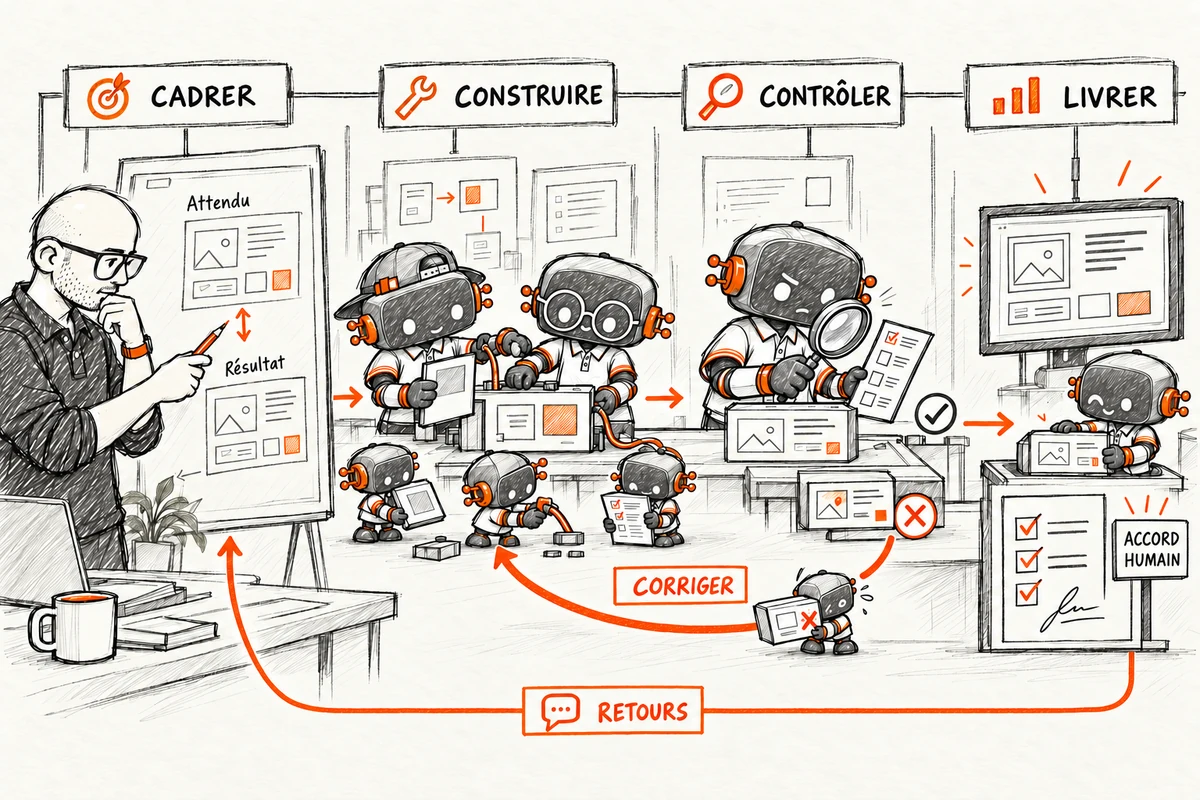
Construisez une boucle de review bornée avec entrées figées, champs d’exécution et de résultat séparés, limites de tentatives, transmission de preuves et escalade humaine.
#ai#code-review#agent-harness
Guides de configuration, tutoriels techniques et dossiers illustrés sur Claude Code, le context engineering et le développement assisté par IA.
Suivez les étapes, essayez les exemples et vérifiez le résultat.
Dossiers →Explorez une conférence ou une enquête technique avec sa mise en page, ses illustrations et ses sources.
Construisez une boucle de review bornée avec entrées figées, champs d’exécution et de résultat séparés, limites de tentatives, transmission de preuves et escalade humaine.
Review, contexte métier, coûts et création de produits : ma synthèse de Dev With AI du 12 octobre 2026, avec le compte rendu illustré complet.
Exécuter des reviewers locaux, CLI et distants avec frontières de confiance explicites, moindre privilège, constats structurés, budgets, états dégradés et contrôles d'arrêt.
Guide du talk Dev With AI : harnais, contrôles locaux, reviews IA, corrections bornées et résultats liés au bon commit. Exemples et slides.
Étude de cas de septembre 2026 sur claude-mem 13.24.1 : passer les observations de Sonnet 5 à Qwen2.5-Coder-7B, avec des limites mesurées de timeout et de qualité de sortie.
Jev 1.14 face à Clef, Strands Decider et OpenAI : benchmarks, essais Laya sur Mac, limites et installation locale sans API d’IA. Dossier FR/EN.
Une configuration d'agents inspectée, partagée par Claude Code et Codex : releases immuables, 4 couches d'exécution, routage BM25 des skills et écarts relevés. Rapport complet à lire en ligne.
Ce que Back Market a mesuré après 2 mois sur OpenRouter : budget par personne, choix des fournisseurs, chaîne de responsabilité. Rapport complet à lire en ligne.
J'ai utilisé claude-mem pendant quatre mois et demi. Six choses étaient cassées, dont quatre depuis mars, et aucune n'avait jamais levé d'erreur.
Choisissez les contrôles de contexte de L0 à L5 selon l’échec observé, de la documentation projet aux règles à portée limitée, contrôles comportementaux et configuration partagée.
Comparer chargement immédiat et différé des outils MCP, distinguer contexte utilisé et tokens facturés, et choisir des serveurs pour un besoin concret du workflow.
Une migration illustrative de 243 fichiers répartie entre agents aux missions bornées, avec brief partagé, contrôles locaux et validation séquentielle des merges.
Les hooks sont des scripts shell avec vos permissions utilisateur. Les serveurs MCP sont du code tiers avec accès à vos identifiants. Leur déclenchement et leurs accès dépendent des événements et du serveur configurés.
Trois couches de configuration pour le contexte du projet, les outils quotidiens et la mémoire persistante, avec des contrôles de chargement et de comportement.
Séparer création des tests et implémentation, vérifier l'échec attendu et donner aux nouvelles tentatives TDD automatiques une sortie explicite.
Aucune lecture ne correspond à ces filtres.
Essayez un autre format, niveau ou objectif de lecture.